Обнаружен новый вид мошеннических рассылок
Новости Безопасность
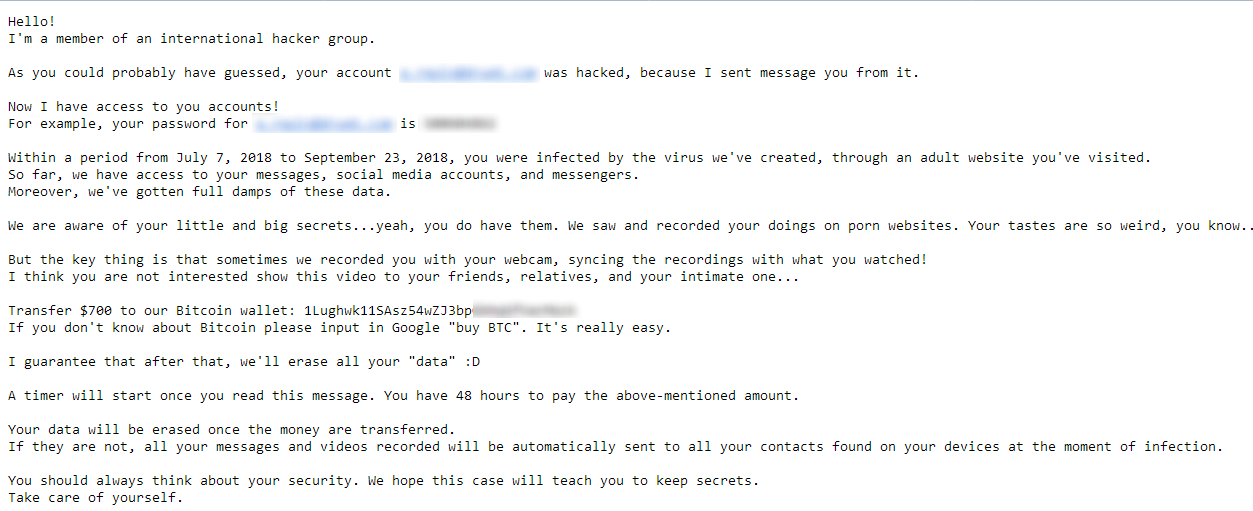
Специалисты компании «Доктор Веб» зафиксировали новый вид мошеннических рассылок. В письмах, которые получают пользователи Интернета, утверждается, что их почтовый аккаунт был взломан, а на компьютер было установлено шпионское программное обеспечение.
Угрожая распространить конфиденциальную информацию, злоумышленники вымогают сумму в биткойнах, эквивалентную в среднем 700-1500 долларам США. На принятие решения жертве отводится 48 часов.
В целях подтверждения своих слов злоумышленники прикладывают к письму пароль от учетной записи пользователя, а в качестве адреса отправителя указывают его адрес электронной почты.
Для выбора жертв злоумышленники предположительно используют размещенные в публичном доступе базы данных, содержащие сведения об утекших в сеть логинах и паролях. Пользователи, столкнувшиеся с подобным мошенничеством, отмечают, что в большинстве случаев полученные ими письма содержали правильные, но устаревшие пароли, а некоторые люди сообщают о том, что получали по нескольку одинаковых писем, содержавших пароли, использованные ими в разное время.
На данный момент зафиксированы рассылки писем на английском и русском языках. Русскоязычные варианты писем могут быть написаны как на хорошем русском языке, так и с использованием электронного переводчика.
Если вы получили подобное письмо, эксперты «Доктор Веб» рекомендуют не выполнять требования злоумышленников. Подобного рода письма являются классическим проявлением социальной инженерии и направлены на то, чтобы спровоцировать пользователя на совершение необдуманных действий. Как отмечают специалисты, на настоящий момент не выявлено случаев подтверждения направляемой злоумышленниками информации, что позволяет расценивать данную рассылку как мошенническую.
В то же время некоторые пользователи обнаружили, что с их почтовых ящиков осуществлялась несанкционированная рассылка сообщений. Это предположительно связано с тем, что на протяжении многих лет они использовали одни и те же пароли для доступа к электронной почте и иным ресурсам, что позволило злоумышленникам получить доступ к их аккаунтам, используя базы данных скомпрометированных паролей.
|
|
|